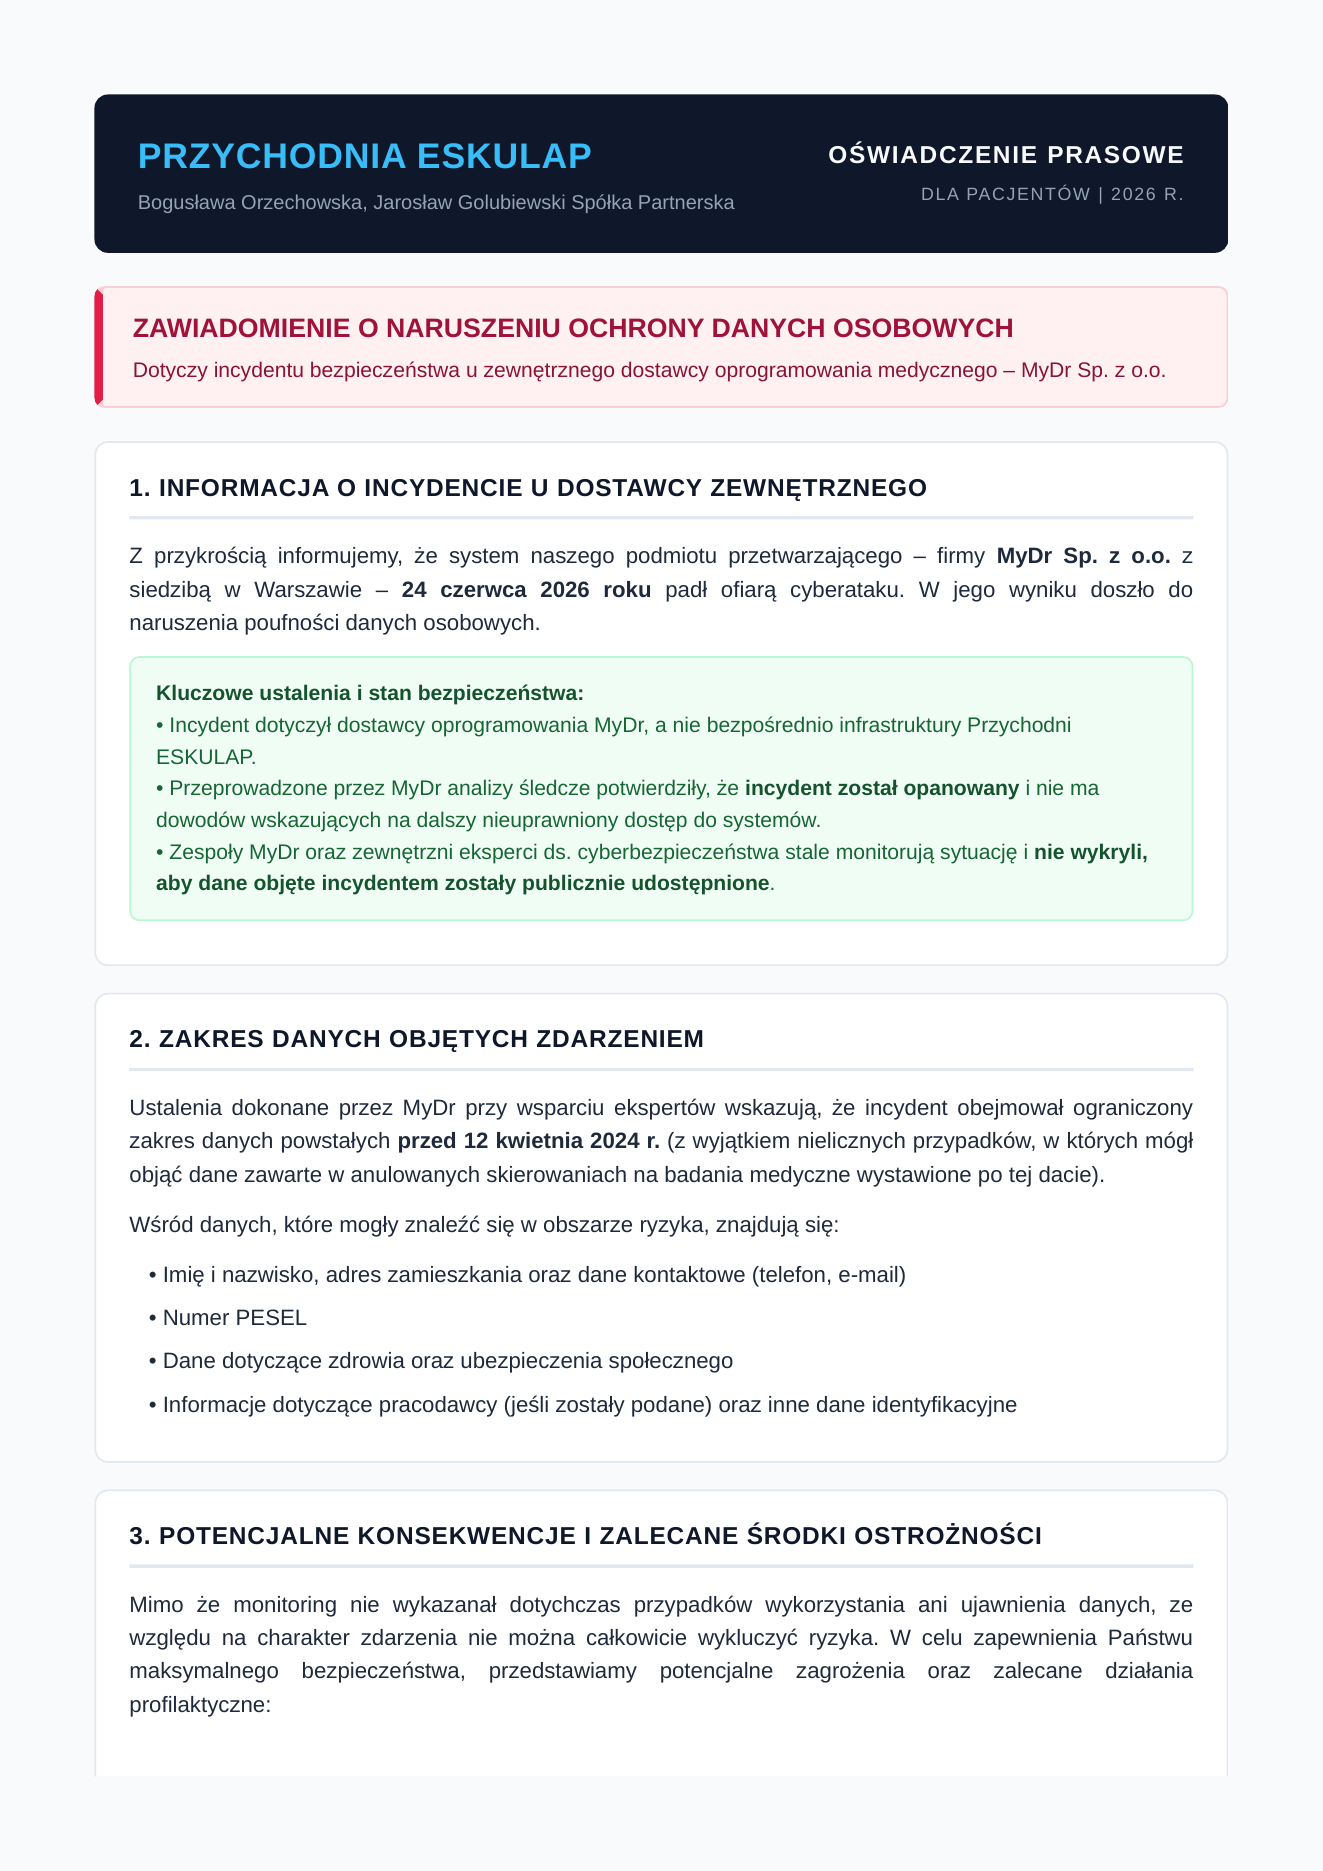
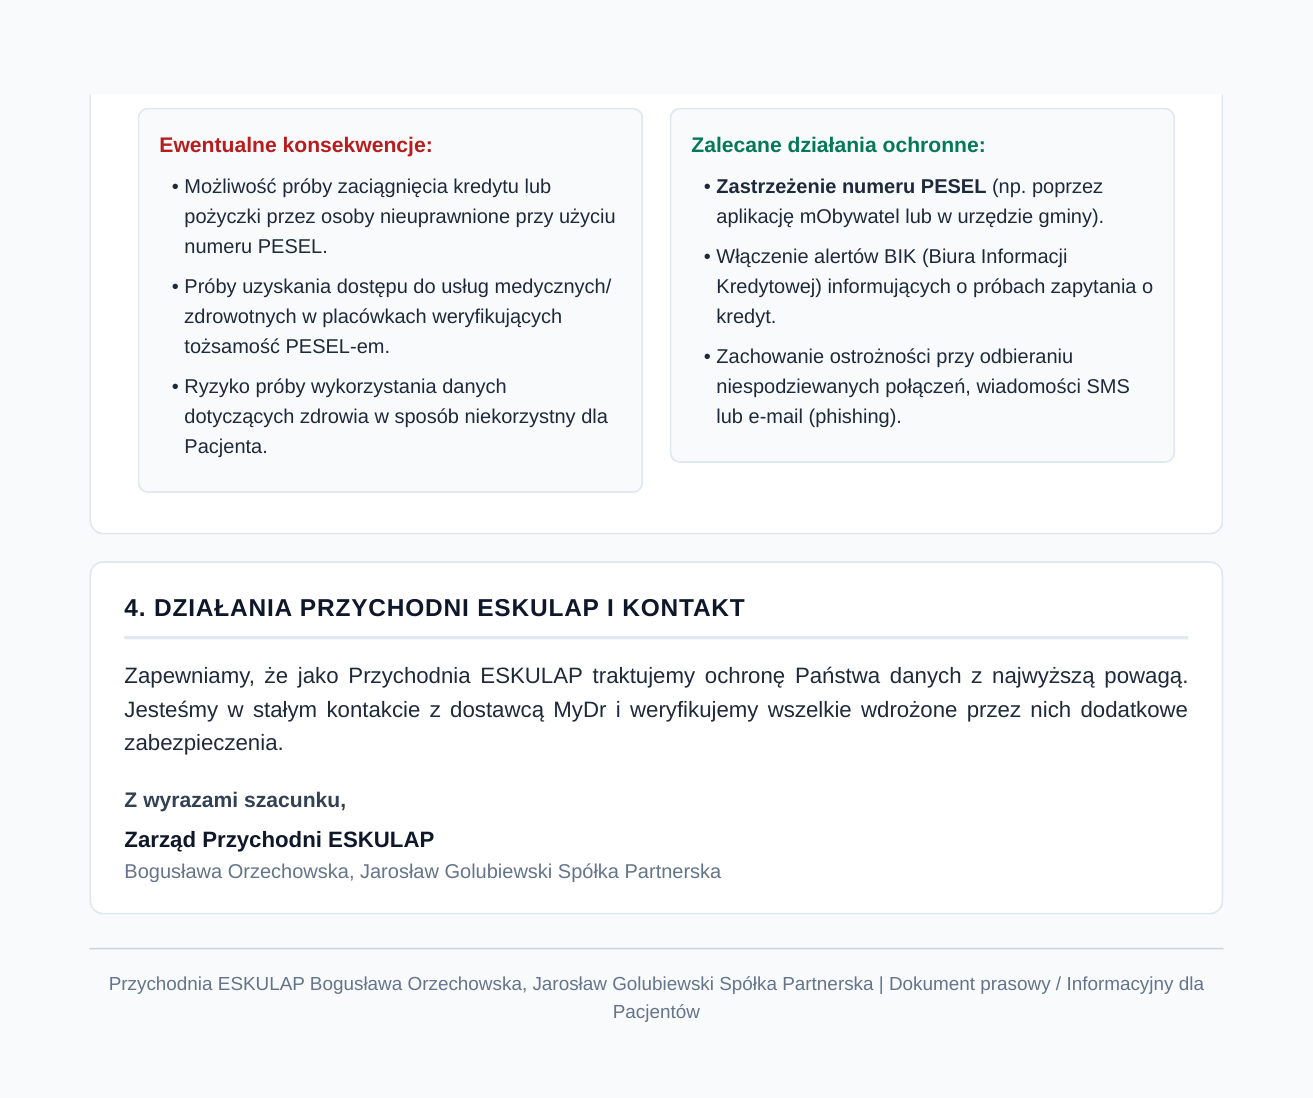
Przychodnia ESKULAP w Ostródzie i Miłomłynie przekazała komunikat skierowany do pacjentów w związku z naruszeniem ochrony danych osobowych. Sprawa dotyczy cyberataku, którego 24 czerwca 2026 roku ofiarą padł zewnętrzny dostawca oprogramowania medycznego – firma MyDr Sp. z o.o. Przychodnia podkreśla, że incydent nie dotyczył bezpośrednio jej infrastruktury, jednak w obszarze ryzyka mogły znaleźć się dane części pacjentów. Poniżej publikujemy oświadczenie Przychodni ESKULAP w całości, bez ingerencji w jego treść.
Wersja audio:
🎧 Posłuchaj artykułu
Wersja audio materiału. Głos w nagraniu został wygenerowany przez sztuczną inteligencję (AI).
Komunikat:
Materiał zamówiony
Po więcej najświeższych informacji z Ostródy i regionu zapraszamy Was na portal Nasz Głos Ostróda .
Kliknij i bądź na bieżąco — newsy, wideo i kulisy lokalnych spraw.
Ostatnie wpisy
Skutery wodne na jeziorze Szeląg. Policja bez interwencji, mieszkańcy z dowodami
Trwa sprzedaż mieszkań komunalnych w Ostródzie. Za 4 lokale miasto otrzyma 240 tysięcy złotych
Apartamenty na działce po PKS Ostróda. Radni wyrazili zgodę
Tomasz Krzeszewski z tytułem Zasłużony dla Miasta Ostróda
Popeyes w Ostródzie. Mamy komunikat w sprawie otwarcia!
Jest akt oskarżenia dla złodziei, który okradli ostródzką parafię. To szajka napadająca na myjnie samochodowe
Chodnik do BIG Ostróda. Samorządowcy oszacowali koszty i czekają na dotacje
Ciężka noga seniora w Kajkowie. Dostał mandat i wezwanie do sądu.
Policja ćwiczy reagowanie podczas zamieszek kibicowskich
Dodatkowe pieniądze na Młodzieżownię — radna Anna Monist chce wyjaśnień!
Gmina Miłomłyn inwestuje w turystykę. Za unijną dotację wybudują taras widokowy!